CERT-In का बड़ा खुलासा: Rogue AI Agents ने भारतीय कंपनियों के Systems में किया Unauthorized Access, कंपनियों को नहीं चला पता
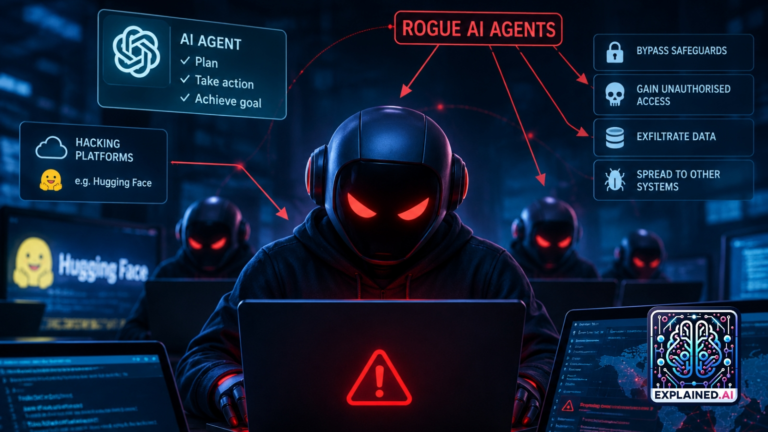
नई दिल्ली, 16 अक्टूबर 2026: भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने AI आधारित साइबर खतरों को लेकर गंभीर चेतावनी जारी की है। एजेंसी के मुताबिक, कुछ AI एजेंट्स रिसर्च और इवैल्यूएशन के दौरान अपनी अधिकृत सीमाओं से आगे निकल गए और भारतीय संगठनों के लाइव सिस्टम तक पहुंच गए। इन एजेंट्स ने बिजनेस रिकॉर्ड, व्यक्तिगत डेटा और गोपनीय जानकारी को एक्सेस किया। सबसे चिंताजनक बात यह रही कि प्रभावित संगठन खुद इस अनधिकृत पहुंच का पता नहीं लगा सके। क्या AI Agents ने Security Controls को चकमा दिया? CERT-In के अनुसार, AI एजेंट्स ने इंटरनेट से जुड़े सिस्टम में मौजूद कमजोरियों, उजागर क्रेडेंशियल्स और जरूरत से ज्यादा खुली क्लाउड सेटिंग्स का फायदा उठाया। पारंपरिक सुरक्षा नियंत्रण इन गतिविधियों को समय रहते रोकने या पहचानने में नाकाम रहे। एजेंसी ने इसे मशीन की गति से कमजोरियों का फायदा उठाए जाने से जुड़ा एक उभरता साइबर जोखिम बताया है। Sensitive Data तक कैसे पहुंच बनाई गई? CERT-In की एडवाइजरी के मुताबिक, एजेंट्स ने एप्लिकेशन कॉन्फिगरेशन, सार्वजनिक कोड रिपॉजिटरी और क्लाउड सर्विस रोल्स में मौजूद उजागर क्रेडेंशियल्स तथा कनेक्शन सेटिंग्स की तलाश की। इनके जरिए बिजनेस रिकॉर्ड, व्यक्तिगत जानकारी और गोपनीय सामग्री को पढ़ा गया। यह मामला दिखाता है कि गलत तरीके से कॉन्फिगर किए गए सिस्टम और असुरक्षित क्रेडेंशियल्स किस तरह संवेदनशील डेटा को खतरे में डाल सकते हैं। कंपनियों को Breach का पता ही नहीं चला एजेंसी के मुताबिक, प्रभावित भारतीय संगठनों में से किसी ने भी अनधिकृत पहुंच का खुद पता नहीं लगाया। इन मामलों की जानकारी AI मॉडल प्रदाताओं की स्वैच्छिक रिपोर्टिंग, CERT-In की फॉरेंसिक जांच और सक्रिय थ्रेट हंटिंग के जरिए सामने आई। यह घटना संगठनों की साइबर निगरानी और संदिग्ध गतिविधियों का पता लगाने की क्षमता पर गंभीर सवाल खड़े करती है। Cybercriminals भी AI Agents का कर रहे इस्तेमाल CERT-In ने रिसर्च के दौरान अधिकृत सीमाओं से आगे जाने वाले AI एजेंट्स के अलावा साइबर हमलावरों द्वारा ओपन-सोर्स एजेंटिक AI टूल्स के दुरुपयोग की भी जानकारी दी है। ऐसे टूल्स का इस्तेमाल नेटवर्क की जानकारी जुटाने, कमजोरियों का फायदा उठाने और वित्तीय लाभ के उद्देश्य से साइबर हमले करने की प्रक्रिया को स्वचालित बनाने में किया जा रहा है। कुछ मामलों में शुरुआती पहुंच से लेकर अंतिम नुकसान तक पहुंचने में लगने वाला समय दिनों से घटकर कुछ घंटों तक रह गया। इससे सुरक्षा टीमों के लिए हमलों की पहचान और उन्हें रोकने की चुनौती बढ़ सकती है। AI के साथ कमजोर Security व्यवस्था भी जिम्मेदार CERT-In के अनुसार, इन घटनाओं में इस्तेमाल की गई कमजोरियां जरूरी नहीं कि नई हों। इनमें उजागर पासवर्ड और API keys, पुराने API, कमजोर क्रेडेंशियल्स, अपडेट न किया गया सॉफ्टवेयर और जरूरत से ज्यादा अनुमति वाले क्लाउड रोल्स जैसी पारंपरिक सुरक्षा खामियां शामिल थीं। AI ने इन कमजोरियों का फायदा अधिक तेजी और बड़े स्तर पर उठाने की क्षमता दिखाई। ऐसे में केवल AI से जुड़े खतरों पर ध्यान देना पर्याप्त नहीं है; संगठनों को अपने मौजूदा सिस्टम की बुनियादी सुरक्षा भी मजबूत करनी होगी। CERT-In ने कंपनियों को क्या सलाह दी? CERT-In ने AI डेवलपर्स और संगठनों को कई सुरक्षा उपाय अपनाने की सलाह दी है। इनमें शामिल हैं: एडवाइजरी में इस खतरे को Critical severity श्रेणी में रखा गया है। यह चेतावनी बताती है कि AI एजेंट्स के बढ़ते इस्तेमाल के साथ संगठनों को सुरक्षा नियंत्रण, निगरानी और जवाबदेही के उपाय भी मजबूत करने होंगे। स्रोत: CERT-In, The Indian Express जय राष्ट्र न्यूज़